QUANTO NE SAI SULLA SICUREZZA INFORMATICA?
Metti alla prova la tua conoscenza per non cadere nelle trappole dei cyber criminali!
Autenticazione a due fattori: cos’è e perché è importante attivarla
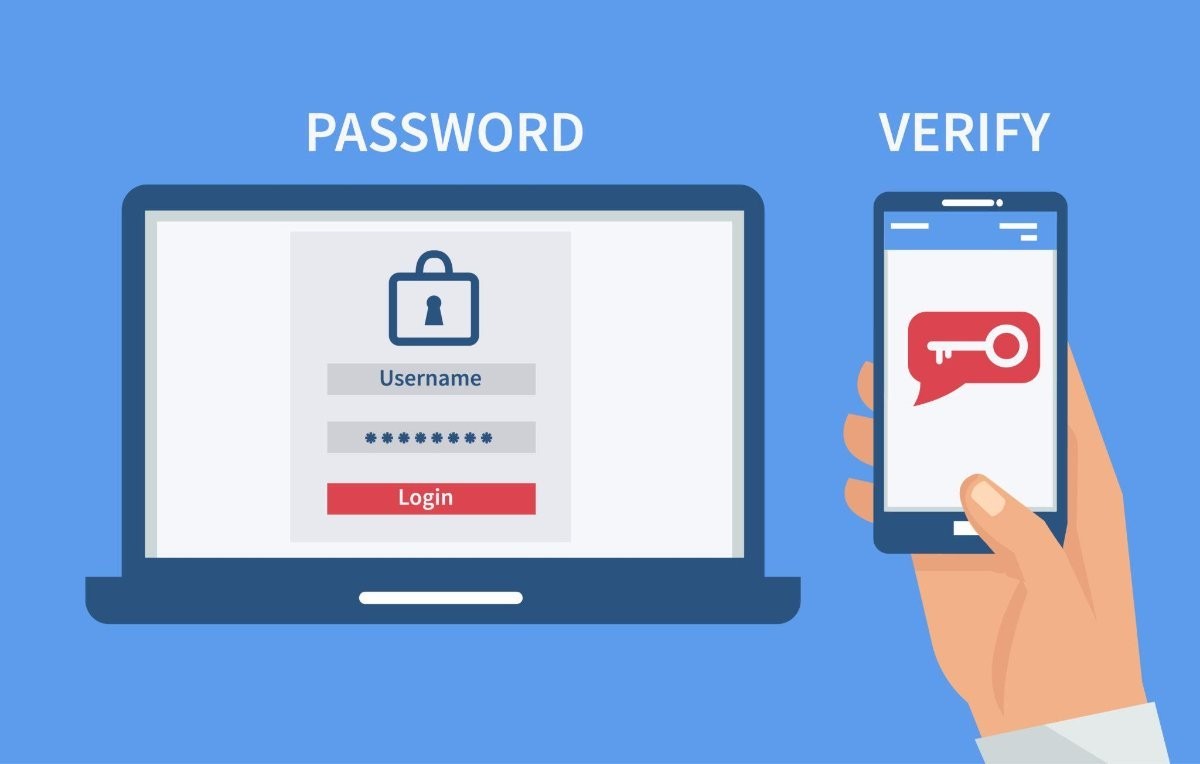
Modificare la password è certamente un buon approccio per evitare violazioni ai propri account ma l’autenticazione a due fattori rimane in ogni caso la migliore garanzia.
Se non sei un grande fan delle password, allora l’autenticazione a due fattori potrebbe facilmente diventare il tuo incubo!
Tuttavia, è anche tra le misure di sicurezza più utilizzate messe a disposizione degli utenti per proteggere i propri dati sul web ed uno dei meccanismi più efficaci con cui le aziende possono proteggere le proprie risorse digitali.
Infatti, la password non garantisce la stessa sicurezza di una verifica in due passaggi!
Cos’è l’autenticazione a due fattori
La necessità di aggiungere un fattore di autenticazione è sorta innanzitutto dalle continue violazioni delle password e dalla volontà di migliorare le pratiche di accesso. Inoltre, aiuta ad arginare il problema del riutilizzo eccessivo delle credenziali.
L’autenticazione a due fattori (conosciuta anche con l’acronimo 2FA) è infatti la combinazione tra il classico inserimento di nome utente e password (più eventuali captcha e domande) e una chiave di sicurezza, come il codice inserito nell’sms di verifica che arriva al proprio smartphone.
Questa modalità permette quindi di effettuare il login sui servizi utilizzando una misura di sicurezza aggiuntiva.
Il suo utilizzo risale a ben prima della sua diffusione per la protezione dei dati nel web: basti pensare, per esempio, al bancomat. Nel momento in cui vuoi prelevare del denaro, la macchina ti chiede la tessera, quindi un elemento fisico personale, e il pin per accedere al tuo conto, ovvero una chiave di sicurezza identificativa.
La validità del sistema sta nel fatto che, per accedere alle informazioni sensibili, sono necessari due step separati e che solo la stessa persona può compiere.
Sai che puoi accorgerti del tentato furto di credenziali?
Uno dei motivi in più per usare l’autenticazione a due fattori è legato al fatto che sapremo se qualcuno sta cercando di rubare le nostre credenziali. Se, infatti, ricevessimo un SMS con un codice di verifica senza averlo richiesto, potremmo capire che qualcuno sta tentando di usare i nostri account e saremmo in grado di agire di conseguenza. La scelta dell’SMS rispetto all’email è ancora più sicura perché i malintenzionati per accedere ai vostri dati dovrebbero rubarvi anche lo smartphone o il tablet. Su alcuni dispositivi è già possibile effettuare la doppia verifica direttamente con le impronte digitali o l’iride.
Gran parte dei servizi online che offrono l’autenticazione a due fattori (come ad esempio Google), consentono di effettuare il login con l’inserimento di nome utente e password e, successivamente, il codice che viene ricevuto sul proprio cellulare o smartphone mediante SMS o su un’apposita app.
In alternativa vengono usati speciali token U2F FIDO:
si tratta di dispositivi che si presentano come chiavette USB e che,
una volta collegati (anche in modalità wireless) al dispositivo sul
quale si sta tentando il login, permettono di autorizzare la
connessione.
Il secondo fattore è quindi fondamentale per mettere al riparo i propri account:
anche nel caso in cui i criminali informatici venissero a conoscenza
delle credenziali dell’utente (ad esempio attraverso un data breach),
non potrebbero accedere ai suoi dati perché non sarebbero in grado di
venire contemporaneamente in possesso dello smartphone, del token o del lettore.
Conclusioni
Modificare la password dei propri account con una certa periodicità è certamente un buon approccio per evitare violazioni ai propri account ma l’autenticazione a due fattori rimane in ogni caso la migliore garanzia.
Suggeriamo quindi di affidarsi sempre a servizi che permettono l’attivazione dell’autenticazione a due fattori e di controllarne le impostazioni di sicurezza con la massima attenzione.
L’autenticazione a due fattori si basa inoltre sulla teoria della defence in depth, che assicura che le informazioni siano protette attraverso più step di sicurezza e controllo.
Ciò significa che, anche se un livello di sicurezza viene violato, l’accesso al dato finale è ancora protetto dai livelli successivi.
Non a caso la 2FA è il sistema di sicurezza che ci viene imposto quando vogliamo accedere alla nostra piattaforma di online banking e l’opzione che ci viene consigliata dalle piattaforme online più famose quali Amazon, Facebook, Google, Instragram, LinkedIn, PayPal e anche da quelle di marketing, come ad esempio Hubspot, che ha recentemente inserito questo strumento di sicurezza per tenere al sicuro la mole di dati che vengono raccolti.
Autenticazione a due fattori nel 2026: passkey, app e FIDO2
Il panorama dell’autenticazione si è evoluto in modo significativo. Se nel 2019 la 2FA era un’opzione consigliata, nel 2026 è diventata un requisito obbligatorio per molte organizzazioni, anche grazie alla Direttiva NIS2 che impone misure di autenticazione forte a tutti i soggetti essenziali e importanti in Europa.
Le principali evoluzioni dell’autenticazione multi-fattore includono:
- Passkey: la tecnologia che sta sostituendo le password tradizionali. Le passkey utilizzano la crittografia a chiave pubblica e si autenticano tramite biometria (impronta digitale o riconoscimento facciale) del dispositivo. Google, Apple e Microsoft le supportano nativamente dal 2024, e nel 2026 sono diventate il metodo predefinito per molti servizi.
- App Authenticator (TOTP): app come Google Authenticator, Microsoft Authenticator o Authy generano codici temporanei a 6 cifre che cambiano ogni 30 secondi. Sono più sicure degli SMS perché non dipendono dalla rete telefonica e non sono vulnerabili al SIM swapping.
- Chiavi di sicurezza FIDO2/WebAuthn: dispositivi hardware come YubiKey o Titan Security Key che offrono il massimo livello di protezione. Sono resistenti al phishing perché verificano anche il dominio del sito a cui ci si sta collegando.
- Autenticazione biometrica: il riconoscimento facciale e le impronte digitali sono ormai integrati nella maggior parte dei dispositivi e vengono utilizzati come secondo fattore nativo, senza necessità di app esterne.
SMS, app o chiave hardware: quale metodo 2FA scegliere?
Non tutti i metodi di autenticazione a due fattori offrono lo stesso livello di sicurezza. Ecco un confronto pratico per scegliere il metodo più adatto:
SMS (codice via messaggio): è il metodo più diffuso ma anche il meno sicuro. Gli attacchi di SIM swapping, in cui i criminali convincono l’operatore telefonico a trasferire il numero della vittima su una nuova SIM, rendono questo metodo vulnerabile. Da utilizzare solo quando non sono disponibili alternative migliori.
App Authenticator (TOTP): un buon compromesso tra sicurezza e praticità. Il codice viene generato localmente sul dispositivo e non transita sulla rete, eliminando il rischio di intercettazione. È il metodo consigliato per la maggior parte degli utenti aziendali.
Chiave hardware FIDO2: il metodo più sicuro in assoluto, consigliato per account ad alto rischio (amministratori di sistema, account finanziari, accessi a infrastrutture critiche). L’unico svantaggio è il costo del dispositivo e la necessità di portarlo con sé.
Passkey: rappresentano il futuro dell’autenticazione. Combinano la sicurezza delle chiavi FIDO2 con la praticità della biometria, senza necessità di hardware aggiuntivo. Sono la scelta migliore quando il servizio le supporta.
Domande frequenti sull’autenticazione a due fattori
L’autenticazione a due fattori è obbligatoria per le aziende?
Con la Direttiva NIS2, recepita in Italia con il D.Lgs. 138/2024, le organizzazioni classificate come soggetti essenziali o importanti devono implementare misure di autenticazione forte, che includono la 2FA. Anche il GDPR raccomanda l’uso dell’autenticazione multi-fattore come misura tecnica adeguata per la protezione dei dati personali.
Cosa sono le passkey e in cosa differiscono dalla 2FA tradizionale?
Le passkey sono credenziali basate su crittografia a chiave pubblica che sostituiscono completamente la password. A differenza della 2FA tradizionale (password + codice), le passkey combinano autenticazione e verifica dell’identità in un unico passaggio biometrico, risultando sia più sicure sia più semplici da usare.
La 2FA via SMS è ancora sicura nel 2026?
La 2FA via SMS è meglio di nessuna protezione aggiuntiva, ma è il metodo meno sicuro tra quelli disponibili. Gli attacchi di SIM swapping e l’intercettazione dei messaggi SS7 la rendono vulnerabile. Si consiglia di utilizzare app authenticator, chiavi hardware o passkey quando possibile.
Proteggi la tua azienda: forma il tuo team sulla cybersecurity
L’autenticazione a due fattori è solo uno dei tasselli della sicurezza aziendale. Dgroove offre corsi di cybersecurity aziendali per formare il tuo team su tutte le best practice di protezione: dalla gestione delle password alla difesa dagli attacchi di phishing e social engineering.
Scopri i corsi di cybersecurity per aziende →